サイバー攻撃の被害やサプライチェーン全体のセキュリティ強化が注目される中、セキュリティ製品・サービスを扱うIT企業には新たな営業機会が生まれています。2026年10月には「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」の評価用ガイドも公開されました。
とはいえ、関心の高まりがそのまま製品導入につながるとは限りません。商談を増やす鍵になるのは、制度や被害動向をきっかけに「誰に、何を、どの順番で伝えるか」を設計することです。
この記事では、セキュリティ商材を販売するIT企業・SIerの営業責任者に向けて、市場動向を営業機会として捉える方法、狙うべき企業の選定、テレアポ・メール・ウェビナーなどの実践方法を解説します。
1.セキュリティ商材の新規開拓が注目される背景
クラウド利用や拠点間ネットワークが広がるにつれ、企業が管理すべき端末・アカウント・システムも多様になりました。ランサムウェアによる業務停止や情報漏えいは、もはや情報システム部門だけの問題ではなく、経営層が向き合うべき事業継続リスクでもあります。
警察庁が公表した2026年上半期の資料では、ランサムウェア被害の報告件数は123件でした。もっとも、被害件数が増えたからといって、商材の購入意欲まで一律に高まるわけではありません。対策状況も検討時期も企業によって違う。この前提を押さえて営業を組み立てたいところです。
例えば、複数拠点を持つ製造業にはネットワーク管理や生産停止リスク、物流業には配送・倉庫システムの継続性、医療・介護業界には重要情報の管理や復旧体制といった切り口が考えられます。
「サイバー攻撃が増えています」という一般論だけではなく、相手の事業に置き換えて課題を伝えることが重要です。
2.SCS評価制度を新規開拓の営業機会につなげる方法
SCS評価制度は、企業のセキュリティ対策状況を共通の基準で評価・可視化し、サプライチェーン全体の対策水準を高めることを目指す制度です。IPAは2026年10月28日に★3・★4の評価用ガイドや要求事項・評価基準の解説書を公開し、★3・★4の登録申請は2027年3月の受付開始を予定しています。
★3は一般的なサイバー脅威への基本的な対策、★4は被害拡大防止やリスク低減を含む包括的な対策を中心に設計されています。★5の具体的なスキーム等は引き続き検討段階です。
ただし、「すべての企業に取得義務がある」「特定の製品を導入しなければならない」といった説明は避けたいところ。対象や取得の必要性、取引先からの要請は企業によって異なります。
営業で生かしたいのは、制度を売り文句にすることよりも、見込み顧客が自社の対策を点検するきっかけを作れる点です。
例えば、「制度への対応を進めていますか」だけでなく、「取引先から対策状況の確認を求められる機会はありますか」「拠点ごとの管理や証跡の整理で負担を感じている部分はありますか」といった問いを用意できます。自社商材が支援できる範囲を明確にしたうえで、相手の状況に合った情報提供を行いましょう。
3.セキュリティ商材の新規開拓で狙うべき企業
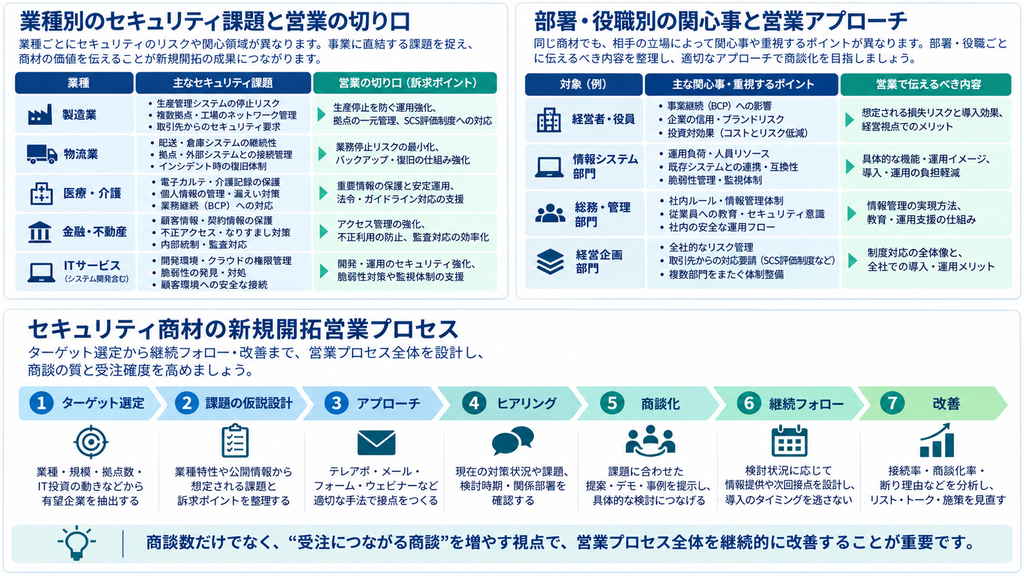
業種だけで一律にリストを作るのは、少しもったいない方法です。商材と課題の接点がありそうな企業から優先することで、アプローチの精度を高められます。
製造業:工場・拠点が多い企業、大手メーカーとの取引がある企業など。生産管理システムの停止、拠点間接続、取引先からのセキュリティ要求が切り口になります。
物流業:配送・倉庫管理システムを活用する企業。業務停止時の影響やバックアップ・復旧体制を確認する余地があります。
医療・介護業界:電子カルテや介護記録などの情報を扱う組織。個人情報の保護と業務継続の両面から提案を考えられます。
金融・不動産関連:顧客情報や契約情報を多く扱う企業。アクセス管理や不正アクセス対策などが切り口になります。
システム開発・ITサービス企業:顧客環境への接続やクラウド運用を担う企業。開発環境の権限管理、脆弱性診断、運用監視などの提案が考えられます。
営業リストを作る際は、業種に加えて従業員数、拠点数、事業内容、採用情報、公開されたIT投資・DXの動き、取引先との関係などを確認します。公開情報だけでは実際の導入状況や予算を断定できないため、これらはあくまで優先順位を付けるための仮説として扱います。
加えて、リストは商材別に分けておきたいところ。EDRとバックアップサービスでは、優先する企業の特徴も、最初に確認したい課題も違うためです。
4.セキュリティ商材の営業でアプローチすべき部署・役職
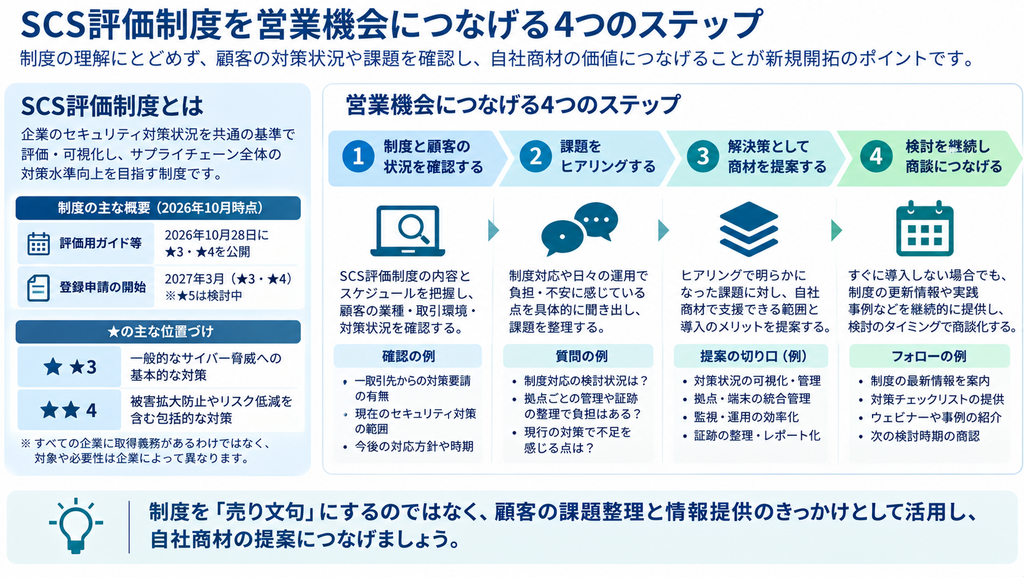
同じ商材でも、誰に話すかで伝えるべき内容は変わります。
経営者・役員には、事業停止による損失や企業の信用、投資判断の観点が重要です。
情報システム部門には、運用負荷、既存製品との連携、脆弱性管理、監視体制などの具体的な論点が求められます。
総務・管理部門には、社内ルール、従業員教育、情報管理体制などが関係します。
経営企画部門には、全社的なリスク管理、取引先対応、複数部門にまたがる体制整備が論点になります。
とはいえ、部署名だけで決裁者を決めつけるのは禁物です。セキュリティ製品の選定は情報システム部門、予算承認は経営層というように、関係者が分かれることもあります。最初の接点では、担当部署と検討プロセスを確認することも商談化への一歩です。
5.セキュリティ商材の新規開拓に有効な営業手法
課題提起型のテレアポ
テレアポで最初から製品の機能を並べても、なかなか会話は広がりません。まずは相手の業務に関係する問いを投げかけ、話すきっかけを作ります。
例えば複数工場を持つ製造業には「工場ごとのネットワーク機器の管理状況を本社で把握されていますか」、取引先との連携が多い企業には「取引先からセキュリティ対策状況を確認されることはありますか」といった切り口が考えられます。
ただし、実態を把握せず「御社は危険です」と不安をあおるのは逆効果です。公開情報から仮説を立て、相手の回答によって会話を調整します。
問い合わせフォーム・メール営業
フォームやメールでは、誰にでも当てはまる危機感の訴求だけでは埋もれやすくなります。相手企業の事業内容、拠点構成、公開された取り組みなどに触れたうえで、自社サービスが関連する理由を簡潔に伝えます。
制度の話題を使う場合も、対象企業が制度取得を予定していると決めつけないことが重要です。「SCS評価制度への対応に関連して、現状整理や対策検討の情報提供が可能です」といった表現の方が、状況の異なる企業にも配慮できます。
情報提供型のメルマガ
セキュリティ商材では、最初の接点で検討時期が合わないことも珍しくありません。SCS評価制度の更新情報、対策チェックリスト、導入時の検討ポイントなどを継続的に提供し、予算策定やシステム更新のタイミングで再接点を作ります。
送信件数だけでなく、クリックや資料閲覧、返信などを確認し、関心の高いテーマを見極めることが大切です。
ウェビナー・セミナー
制度解説や対策事例をテーマにしたウェビナーは、まだ商談を希望していない企業と接点を持つ方法の一つです。開催後は参加者全員に同じ営業をするのではなく、アンケートの回答や参加状況を踏まえ、情報提供を続ける層と個別相談につなげる層を分けます。
既存顧客へのフォロー
既存のネットワーク機器、バックアップ、クラウド運用などの提供先には、環境変更や拠点拡大をきっかけに追加提案できる場合があります。新規開拓とは別に、利用状況や更新時期を把握する仕組みを持つことも重要です。
6.セキュリティ商材の新規開拓が難しい5つの理由
セキュリティへの関心が高まっても、商談や受注が簡単になるとは限りません。商材特有の営業上の壁を整理しておきましょう。
既存ベンダーからの切り替えが難しい
セキュリティ製品は既存システムや運用ルールと結びついているため、機能や価格が魅力的でも乗り換えに慎重な企業があります。初回接点で切り替えを迫るより、既存製品で対応しきれていない領域や契約更新時期を確認する方が現実的です。
専門性が高く、初回接点で価値が伝わりにくい
EDRやSOCといった専門用語は、受付や他部署の担当者には伝わりにくいもの。製品の機能を並べるだけでなく、「拠点ごとの管理負荷を減らす」など、業務上の価値に置き換えて伝える工夫が必要です。
必要性は理解されても、導入の優先順位が低い
「対策は必要だと思う」という反応と「今期の予算で導入する」という判断は別です。売上拡大や業務効率化などの投資が優先される場合もあります。危機感をあおるより、相手の事業に沿って運用上の課題を整理することが大切でしょう。
高単価・無形商材で検討期間が長くなりやすい
年間契約や継続運用を伴う商材では、比較検討や技術検証、稟議に時間がかかります。ITコミュニケーションズが2026年に実施した情報セキュリティ商材の購買行動調査(回答者542人)では、64.4%が検討から導入までに6か月以上かけていました。短期受注だけを前提にすると、検討途中の見込み顧客を取りこぼしかねません。
予算編成やシステム更新の時期に左右される
関心があっても、既存契約が残っている、予算が未確定といった事情は珍しくありません。今すぐの商談化を急ぐのではなく、次に検討する時期を確認して接点を持ち直すことが重要です。
7.セキュリティ商材の営業でインサイドセールスが重要な理由
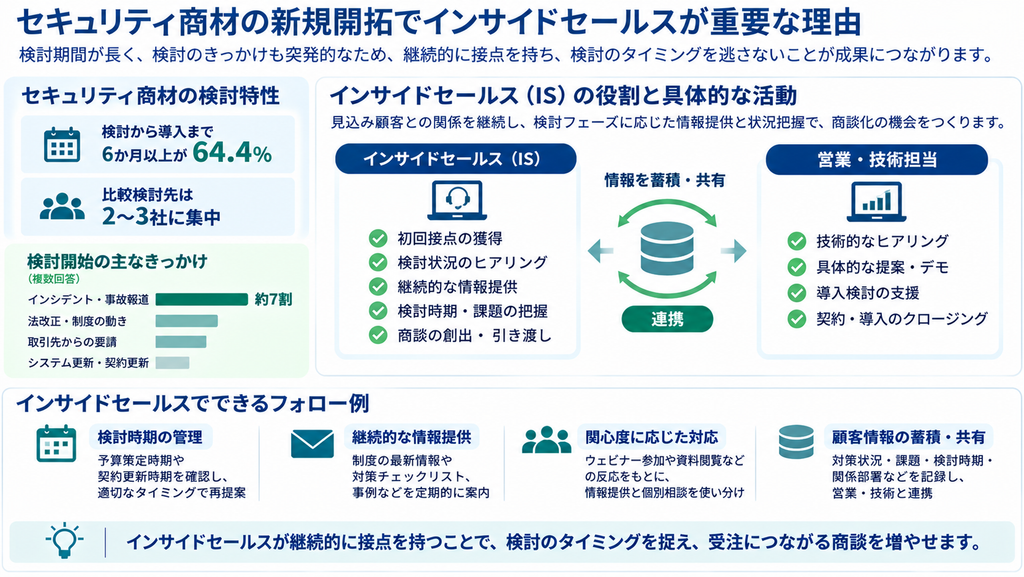
初回の問い合わせや架電では商談に至らなかった企業が、数か月後に検討を始めることもあります。先ほどの購買行動調査では、検討開始のきっかけとしてインシデントや事故報道、法整備などの突発的・外部要因が7割弱を占めました。比較検討先も2〜3社に集中しています。検討が始まってから接点を作るのでは、候補に入る前に選定が進んでいるかもしれません。
そこで役割を持つのが、見込み顧客との関係を継続するインサイドセールス(IS)です。ISの仕事は、単に架電してアポイントを増やすことだけではありません。
例えば、今期は予算がない企業には次年度の予算策定時期を確認する。既存ベンダーがいる企業には契約更新月や運用上の課題を記録する。ウェビナー参加者には関心のあるテーマに沿った資料を案内し、検討状況が変わった段階で個別相談につなげる。こうした接点の積み重ねが、長期検討の商材では効いてきます。
管理したいのは企業名や担当者だけではありません。「現在の対策状況」「課題」「導入・更新の予定時期」「次回連絡日」「関係部署」まで残しておくと、担当者が変わっても会話を引き継ぎやすくなります。商談化した企業だけでなく、まだ検討前の企業をどう扱うか。その設計が新規開拓の成果を左右します。
技術的なヒアリングや具体的な提案は専門担当者につなぎ、ISは接点づくりと状況把握に集中するなど、役割を分ける方法もあります。営業と技術部門が連携できれば、専門人材の時間をより有効に使えるでしょう。
8.新規開拓の成果を高める営業設計と改善方法
セキュリティ商材の営業で、リストを大量に作って同じトークを一斉に展開するだけでは限界があります。まず決めたいのは、商材ごとに狙う業種・規模・担当部署。そのうえで訴求の仮説を用意します。
次に、架電数やメール送信数だけでなく、担当者接続率、商談化率、断り理由、商談後の有効率などを確認します。例えば製造業で「SCS評価制度」を切り口にした会話が進むのか、「工場停止リスク」の方が反応が良いのかを比較すれば、次のリストやトークに反映できます。
また、断り文句をすべて同じように扱わないことも大切です。「すでに製品を導入している」「予算がない」「担当部署が違う」「今は検討していない」では、次に取るべき対応が異なります。
既存製品がある企業には運用上の課題や更新時期を確認し、検討時期が先の企業には継続的な情報提供を行います。担当部署が異なる場合は適切な窓口を確認し、無理に商談化しない判断も必要です。
追うべきなのは商談数だけではありません。受注につながる商談を増やすため、営業プロセス全体を見直していくことが大切です。
9.セキュリティ商材の新規開拓に営業代行を活用する方法
セキュリティ商材は専門性が高く、技術的な説明や導入提案には社内の担当者が関わる必要があります。一方、ターゲット選定、営業リストの作成、初回接点の獲得、商談設定、見込み顧客のフォローまで、すべてを同じ担当者が担う必要はありません。
営業代行を活用すれば、新規開拓の実行部分を外部と分担し、社内の営業担当者は専門的なヒアリングや提案に集中しやすくなります。
ただし、外部委託すれば必ず成果が出るわけではありません。商材の特徴、狙う企業、商談の条件、連携方法、改善の進め方を事前にすり合わせることが重要です。
シンキカイタクでは、BtoB企業の新規開拓に向けて、ターゲット・KPI設計から営業リスト、テレアポやフォーム・メールによるアプローチ、商談化支援、改善までを支援しています。セキュリティ商材の営業体制や新規開拓の進め方に課題がある場合は、まずは現状の営業プロセスを整理するところからご相談ください。
10.まとめ|セキュリティ商材の需要を営業成果につなげる
サイバー攻撃への関心やSCS評価制度の整備は、セキュリティ商材を扱うIT企業にとって顧客との対話を始めるきっかけになります。ただ、話題性だけで商談が生まれるほど単純ではありません。
重要なのは、商材に合った企業を選び、相手の業務や担当部署に合わせた切り口を設計し、接点を持った後も検討時期に応じてフォローすることです。
市場動向を把握するだけで終わらせず、営業リスト、アプローチ、商談の質、継続的な改善まで落とし込むことが、新規開拓を成果につなげる第一歩です。
参考資料・出典
・ITコミュニケーションズ「情報セキュリティ商材の購買行動調査2026」
・IPA「SCS評価制度の評価用ガイド等を公開」(2026年10月28日)
・IPA「SCS評価制度 よくある質問」(2026年10月28日更新)
※各資料は2026年10月30日時点で確認。制度の内容・日程は公開時に最新情報をご確認ください。